Tietoturvatutkija julkaisi nollapäivätyökalun, joka estää Microsoft Defenderin päivitykset täyttämällä levytilan. Microsoft ei ole julkaissut korjausta.
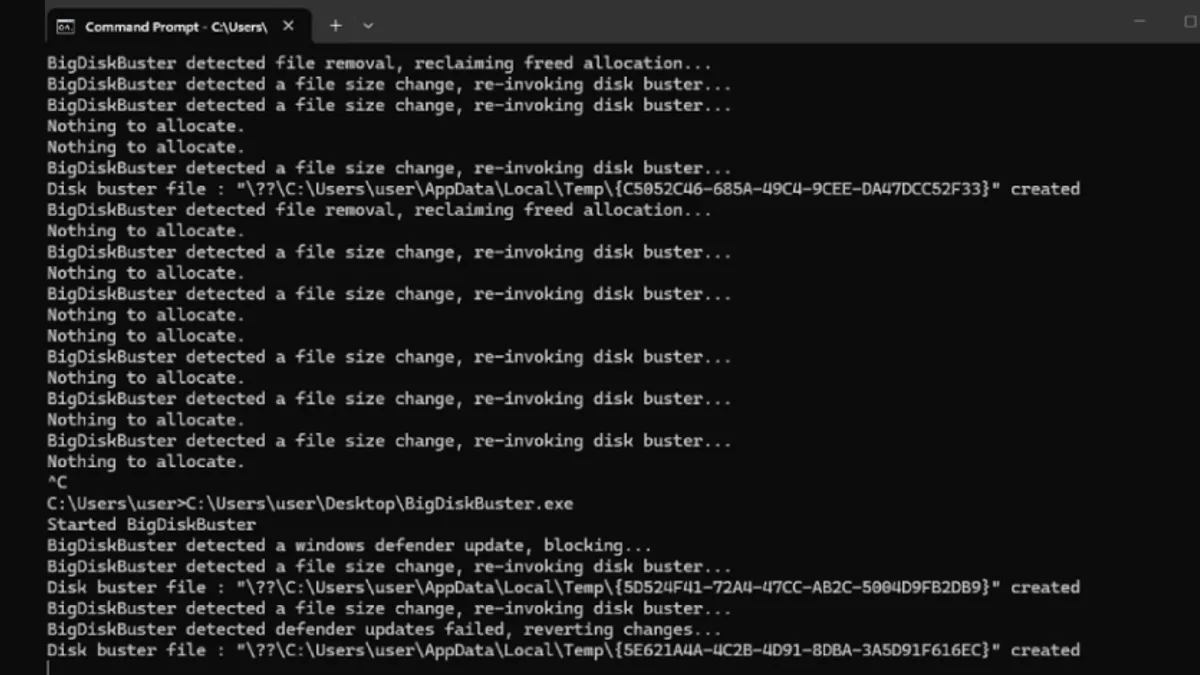
Tietoturvatutkija Abdelhamid Naceri on julkaissut GitHub-palvelussa nollapäivähaavoittuvuutta hyödyntävän työkalun, joka kykenee estämään Microsoft Defender -virustorjunnan päivitykset. BigDiskBuster-nimellä tunnettu työkalu käyttää hyväkseen haavoittuvuutta, jolle ei ole olemassa virallista korjausta, CVE-tunnistetta tai Microsoftin julkaisemaa tietoturvatiedotetta. Työkalun proof-of-concept (PoC) -koodi julkaistiin 19. syyskuuta 2026, mikä asettaa Windows-käyttäjät alttiiksi hyökkäyksille ilman virallisia suojautumiskeinoja.
BigDiskBusterin toimintaperiaate on hyökätä Defenderin päivitysmekanismia vastaan. Työkalu manipuloi päivitysprosessia siten, että se alkaa luoda hallitsemattoman suuria tiedostoja, jotka täyttävät nopeasti kaiken saatavilla olevan levytilan. Kun kiintolevy tai SSD-asema on täynnä, käyttöjärjestelmän toiminta häiriintyy vakavasti, ja mikä tärkeintä, Defender ei kykene enää lataamaan ja asentamaan uusia haittaohjelmien tunnistetietoja tai alustapäivityksiä. Tämä tekee järjestelmästä haavoittuvan muille uhkille.
Haavoittuvuuden löytäjä, Abdelhamid Naceri, on entinen Microsoftin tietoturvatutkija, mikä antaa löydökselle erityistä painoarvoa. Naceri on aiemminkin löytänyt merkittäviä haavoittuvuuksia Microsoftin tuotteista, ja hänen aiempia löydöksiään on tiedettävästi hyödynnetty myös todellisissa kyberhyökkäyksissä. Nollapäivähaavoittuvuuksien julkaiseminen julkisesti ennen korjauksen saatavuutta on alalla kiistanalainen käytäntö, mutta se luo samalla painetta ohjelmistovalmistajalle reagoida nopeasti.
Kyseessä on nimenomaan nollapäivähaavoittuvuus, koska Microsoft ei ole vielä julkaissut siihen korjausta tai edes virallisesti tunnustanut sen olemassaoloa. Ilman korjauspäivitystä järjestelmänvalvojilla ei ole selkeää tapaa suojautua hyökkäykseltä. Hyökkäys vaatii kuitenkin paikallisen pääsyn järjestelmään, joten se ei ole etänä suoritettavissa ilman, että hyökkääjä on ensin saanut jalansijan kohteessa jollain muulla tavalla. Tämä tekee siitä tehokkaan työkalun puolustuksen kiertämiseen ja pysyvyyden saavuttamiseen jo murretussa järjestelmässä.
Hyökkäyksen seuraukset voivat olla vakavia. Estämällä Defenderin päivitykset hyökkääjä voi varmistaa, että uudemmat haittaohjelmat ja hyökkäystyökalut jäävät tunnistamatta. Tämä antaa rikollisille aikaa toimia järjestelmässä kaikessa rauhassa. Levytilan täyttäminen toimii myös itsessään palvelunestohyökkäyksenä, joka voi kaataa kriittisiä sovelluksia ja palveluita ja jopa tehdä koko käyttöjärjestelmästä käyttökelvottoman ilman manuaalista siivousta.
Toistaiseksi Microsoft ei ole kommentoinut tapausta. Yleensä tällaisissa tilanteissa yhtiö aloittaa sisäisen tutkinnan, jonka jälkeen se kehittää ja julkaisee korjauspäivityksen Windows Update -palvelun kautta. Nyt kun haavoittuvuuden tekniset yksityiskohdat ovat julkisia, on todennäköistä, että Microsoft pyrkii toimittamaan korjauksen mahdollisimman pian. Siihen asti käyttäjillä ei ole virallisia keinoja haavoittuvuuden lieventämiseksi.
Tärkeimmät pointit
- Työkalu: BigDiskBuster, julkaistu GitHubissa 19. syyskuuta 2026.
- Vaikutus: Estää Microsoft Defenderin alusta- ja tunnistepäivitykset.
- Mekanismi: Täyttää kaiken vapaan levytilan manipuloimalla Defenderin päivitysprosessia.
- Tila: Nollapäivähaavoittuvuus, ei CVE-tunnistetta eikä virallista korjausta Microsoftilta.
- Löytäjä: Entinen Microsoftin tietoturvatutkija Abdelhamid Naceri.
- Vaatimukset: Hyökkäys vaatii paikallisen pääsyn kohdejärjestelmään.
- Seuraukset: Puolustuksen kiertäminen ja potentiaalinen palvelunestohyökkäys.
Lähde: The Hacker News — alkuperäinen artikkeli julkaistu 22.9.2026