Yhdysvaltain kyberturvallisuusvirasto CISA on lisännyt Microsoft SharePointin ja MikroTik RouterOS:n haavoittuvuudet listalleen aktiivisen hyväksikäytön vuoksi.
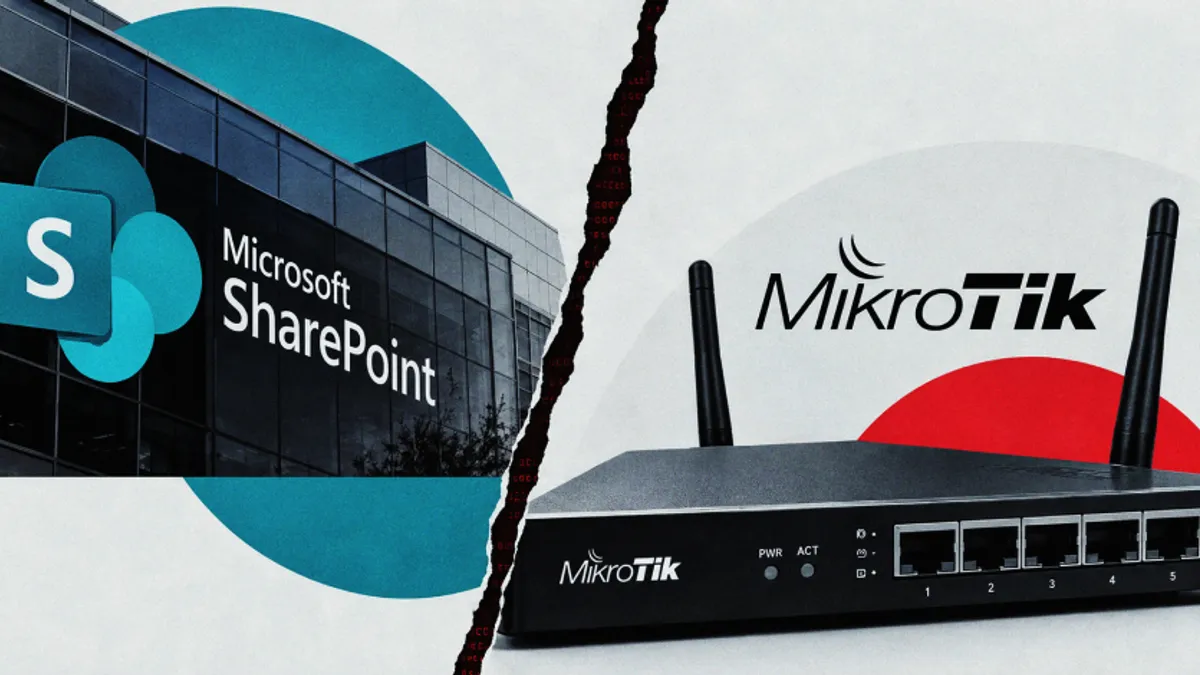
Yhdysvaltain kyberturvallisuus- ja infrastruktuuriturvallisuusvirasto (CISA) on lisännyt kaksi merkittävää haavoittuvuutta aktiivisesti hyödynnettyjen haavoittuvuuksien luetteloonsa (Known Exploited Vulnerabilities, KEV). Perjantaina 25. syyskuuta tehdyt lisäykset koskevat Microsoftin SharePoint-yhteistyöalustaa sekä latvialaisen MikroTikin suosittua RouterOS-käyttöjärjestelmää. CISAn mukaan virastolla on todisteita siitä, että kyberrikolliset käyttävät näitä heikkouksia parhaillaan aktiivisesti hyökkäyksissään, mikä tekee niiden korjaamisesta erittäin kiireellistä.
Ensimmäinen haavoittuvuus, CVE-2026-65660, koskee Microsoft Office SharePoint -ohjelmistoa. Kyseessä on koodin injektointiin perustuva haavoittuvuus, joka mahdollistaa hyökkääjälle etäkoodin suorittamisen (Remote Code Execution, RCE) kohdejärjestelmässä. Haavoittuvuuden vakavuutta kuvaava CVSS-pistemäärä on 8,8, mikä luokittelee sen korkean riskin haavoittuvuudeksi. Onnistunut hyökkäys antaa rikolliselle laajat oikeudet palvelimelle, mikä voi johtaa esimerkiksi tietomurtoihin, kiristysohjelmien levittämiseen tai palvelimen valjastamiseen osaksi laajempaa hyökkäysverkostoa.
Toinen CISAn listaama haavoittuvuus kohdistuu MikroTik RouterOS -käyttöjärjestelmään, jota käytetään laajalti reitittimissä ja muissa verkkolaitteissa niin yritys- kuin kuluttajakäytössäkin. Vaikka artikkelin katkelma ei erittele tarkkaa CVE-tunnistetta MikroTik-haavoittuvuudelle, sen lisääminen KEV-luetteloon vahvistaa sen olevan vakava ja aktiivisen hyökkäyksen kohteena. MikroTik-laitteiden suuri määrä ja niiden kriittinen rooli verkkoliikenteen hallinnassa tekevät niistä houkuttelevan kohteen hyökkääjille, jotka pyrkivät saamaan jalansijaa verkon sisällä.
CISAn ylläpitämä KEV-luettelo on keskeinen työkalu tietoturvan parantamisessa. Se ei ole pelkkä lista teoreettisista haavoittuvuuksista, vaan se sisältää ainoastaan ne aukot, joiden tiedetään olevan aktiivisen hyväksikäytön kohteena. Kun haavoittuvuus lisätään KEV-luetteloon, se asettaa Yhdysvaltain liittovaltion virastoille sitovan määräajan haavoittuvuuden korjaamiseen. Tämä korostaa uhan todellisuutta ja vakavuutta.
Termi "aktiivinen hyväksikäyttö" tarkoittaa, että haavoittuvuutta ei ainoastaan tunneta, vaan hyökkääjät ovat jo kehittäneet ja ottaneet käyttöön toimivia menetelmiä sen hyödyntämiseksi. Tämä muuttaa tilanteen tietoturvatutkijoiden ja järjestelmänvalvojien välisestä kilpajuoksusta ajassa todelliseksi puolustustaisteluksi meneillään olevia hyökkäyksiä vastaan. Hyökkäykset voivat vaihdella laajamittaisista automatisoiduista skannauksista kohdennettuihin iskuihin arvokkaita kohteita vastaan.
Vaikka CISAn määräykset koskevat suoraan vain Yhdysvaltain liittovaltion viranomaisia, KEV-luettelo toimii tärkeänä varoituksena kaikille organisaatioille maailmanlaajuisesti. Listaamalla nämä kaksi haavoittuvuutta virasto viestii selkeästi, että SharePoint-palvelimien ja MikroTik-laitteiden ylläpitäjien on toimittava välittömästi. Tarvittavien tietoturvapäivitysten asentaminen on kriittinen toimenpide järjestelmien suojaamiseksi meneillään olevilta hyökkäyksiltä ja niiden mahdollisilta tuhoisilta seurauksilta.
Tärkeimmät pointit
- CISA lisäsi kaksi haavoittuvuutta aktiivisesti hyödynnettyjen listalleen (KEV).
- Kohteina Microsoft Office SharePoint ja MikroTik RouterOS.
- SharePoint-haavoittuvuus (CVE-2026-65660) mahdollistaa etäkoodin suorittamisen (RCE).
- Haavoittuvuuden CVSS-pistemäärä on 8,8, mikä luokitellaan korkean riskin uhaksi.
- Lisäys KEV-luetteloon perustuu todisteisiin aktiivisesta hyväksikäytöstä.
- KEV-listaus asettaa Yhdysvaltain liittovaltion virastoille sitovan korjausaikataulun.
Lähde: The Hacker News — alkuperäinen artikkeli julkaistu 26.9.2026