Uusi BragJack-hyökkäysmenetelmä osoittaa, miten yksi haitallinen selainlaajennus voi kaapata suosittuja tekoälyassistentteja. Tekniikka poiki löytäjälleen yli 20 000 dollarin palkkiot.
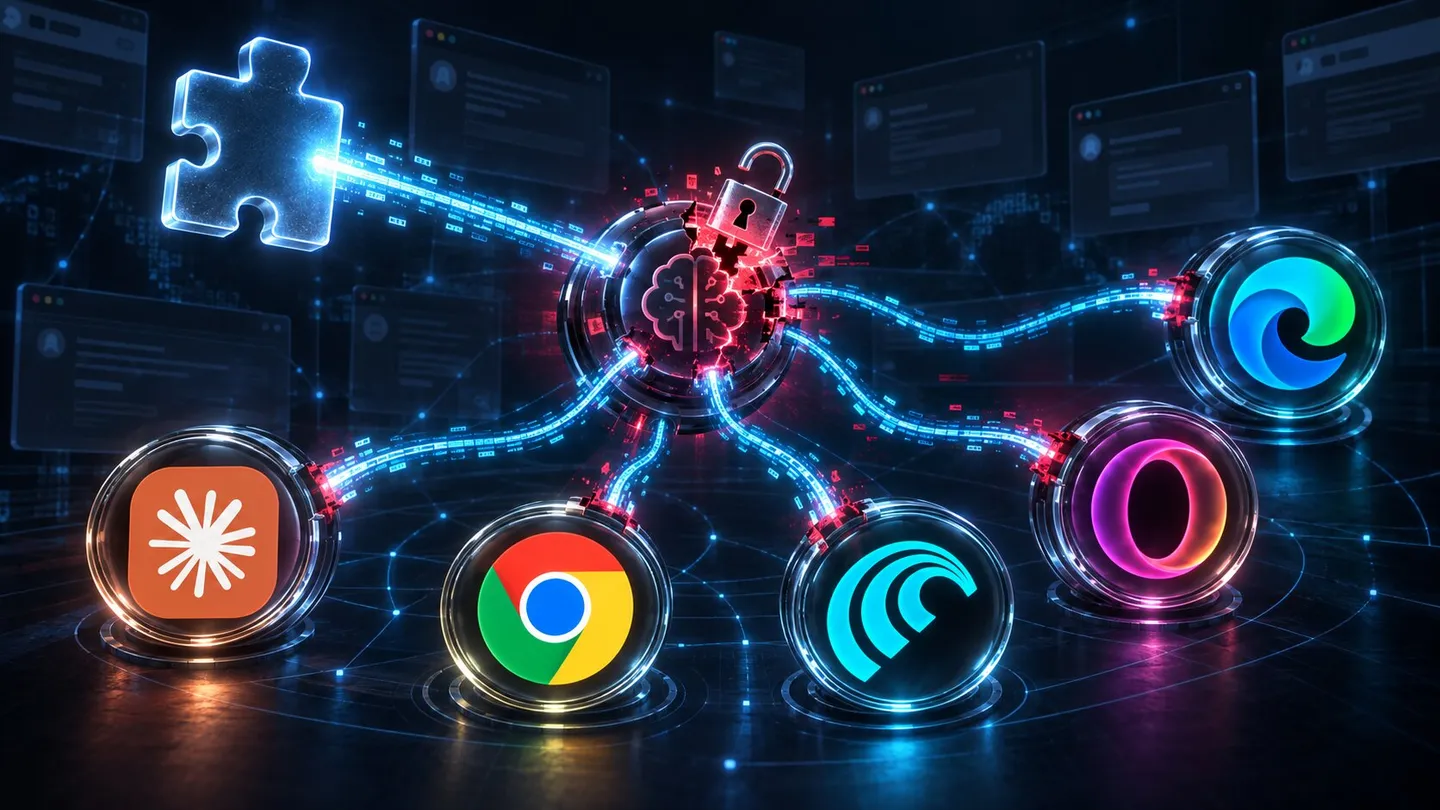
Tietoturvatutkija Gal Weizman on kehittänyt ja esitellyt uuden hyökkäysmenetelmän nimeltä BragJack. Kyseessä on tutkimusprojekti (proof-of-concept), joka havainnollistaa, kuinka yksi ainoa haitallinen selainlaajennus voi ottaa haltuunsa useita suosittuja, selaimiin integroituja tekoälyassistentteja. Weizman, joka työskentelee Forever Security -yrityksessä, onnistui hyökkäyksellään kaappaamaan tekoälytoimintoja muun muassa selaimissa Chrome, Edge ja Opera Neon sekä Perplexity Comet- ja Claude-laajennuksissa.
Hyökkäyksen ytimessä on tekniikka, jota kutsutaan nimellä "Prompt Forcing". Menetelmässä haitallinen laajennus pakottaa tai syöttää salaa omia komentojaan eli kehotteita tekoälyagentille käyttäjän tietämättä. Tämän avulla hyökkääjä voi manipuloida tekoälyä suorittamaan toimintoja käyttäjän oikeuksilla, kuten lukemaan arkaluonteista tietoa avoinna olevalta verkkosivulta tai jopa lähettämään dataa hyökkääjän hallitsemalle palvelimelle. Tekniikka hyödyntää luottamussuhdetta käyttäjän, selaimen ja tekoälylaajennuksen välillä.
BragJackin teho piilee sen laaja-alaisuudessa. Sen sijaan, että hyökkäys kohdistuisi vain yhteen tiettyyn palveluun, sama haitallinen laajennus pystyi toimimaan useita eri tekoälyagentteja vastaan eri selainympäristöissä. Tämä tekee siitä erityisen huolestuttavan esimerkin nykyaikaisista uhkista, joissa tekoälykomponenttien lisääntyvä integraatio ohjelmistoihin luo uusia, aiemmin tuntemattomia hyökkäyspintoja. Hyökkäys ei vaadi käyttäjältä monimutkaisia toimenpiteitä haitallisen laajennuksen asentamisen jälkeen.
Tunnustuksena löydöksen merkittävyydestä Weizman on palkittu yli 20 000 dollarin edestä haavoittuvuuspalkkioina (bug bounties) eri teknologiayrityksiltä. Nämä palkkio-ohjelmat kannustavat tutkijoita etsimään ja raportoimaan tietoturva-aukkoja vastuullisesti, jotta ne voidaan korjata ennen kuin rikolliset ehtivät hyödyntää niitä. Palkkioiden suuruus kertoo, että asianomaiset yritykset pitivät löydettyjä haavoittuvuuksia vakavina.
Haavoittuvuuspalkkioiden lisäksi löydökset ovat johtaneet kahden virallisen CVE-tunnuksen myöntämiseen. CVE-järjestelmä on kansainvälinen standardi tietoturva-aukkojen yksilöimiseksi ja katalogisoimiseksi, mikä helpottaa haavoittuvuuksien seurantaa ja hallintaa maailmanlaajuisesti. Vaikka BragJack on toistaiseksi vain tutkijan demonstroima konsepti, se toimii vakavana varoituksena tekoälyagenttien tietoturvan haasteista.
Tapaus korostaa selainlaajennusten turvallisuuden kriittistä roolia ekosysteemissä, jossa tekoäly on yhä syvemmin osa päivittäistä verkkoselailua. Tekoälyagenteilla on usein pääsy laajaan määrään tietoa käyttäjän toiminnasta, mikä tekee niistä houkuttelevan kohteen hyökkääjille. Selainkehittäjien ja tekoälypalveluiden tarjoajien onkin kiinnitettävä entistä enemmän huomiota laajennusten ja tekoälykomponenttien välisten rajapintojen turvallisuuteen, jotta vastaavilta hyökkäyksiltä voidaan tulevaisuudessa välttyä.
Tärkeimmät pointit
- Hyökkäysmenetelmä: BragJack, kehittäjä Gal Weizman (Forever Security).
- Toimintaperiaate: "Prompt Forcing", jossa haitallinen laajennus syöttää salaa komentoja tekoälylle.
- Vaikutuksen kohteena: AI-assistentit selaimissa Chrome, Edge ja Opera Neon.
- Laajennukset: Myös Perplexity Comet ja Claude in Chrome -laajennukset olivat haavoittuvia.
- Tunnustus: Löydöksistä maksettiin yli 20 000 dollaria haavoittuvuuspalkkioina.
- Virallistaminen: Haavoittuvuuksille on myönnetty kaksi CVE-tunnusta.
Lähde: Bleeping Computer — alkuperäinen artikkeli julkaistu 19.9.2026